Dólar oficial$1535
Dólar blue$1540
Dólar CCL$1606.6
Dólar tarjeta$1995.5
Perder
el celular o que te lo roben puede ser un problema mucho mayor que quedarse sin
el equipo: que alguien obtenga el acceso
a cuentas bancarias, billeteras virtuales y aplicaciones donde se mueve dinero.
Aunque
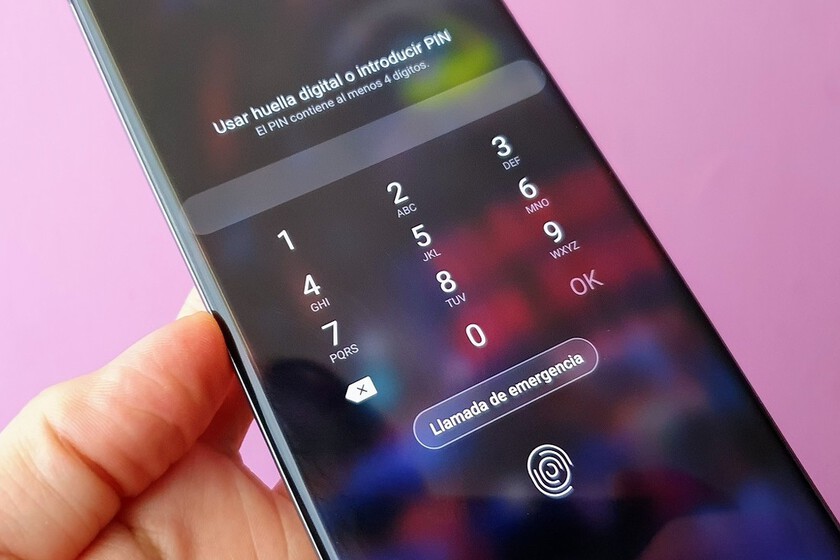
el teléfono esté bloqueado, parte de esa información puede seguir expuesta. Mensajes, códigos de verificación y avisos
de operaciones, por ejemplo, pueden aparecer en la pantalla sin que nadie tenga
que ingresar el PIN o usar la huella para ingresar en el dispositivo.
Afortunadamente,
los smartphones cuentan con una serie de configuraciones que, sumadas a hábitos
de los usuarios, pueden reducir el
riesgo de acceso a información financiera por parte de terceros y desconocidos.
“Lo principal que tenemos que hacer es no
confiar nunca en lo que viene configurado por defecto”, explicó Luis
Lubeck, especialista en ciberseguridad de ESET, en diálogo con TN Tecno. “Luego, lo que hay que hacer
es proteger la tarjeta SIM con una clave. Esta
medida busca impedir que, después de un robo, alguien retire la tarjeta del
teléfono y la utilice en otro dispositivo”.
La
protección del propio teléfono es el siguiente paso. Lubeck recomienda activar la huella digital u otro sistema biométrico y
evitar el patrón de desbloqueo, que considera uno de los mecanismos más débiles
disponibles. También aconseja revisar la seguridad de cada una de las
aplicaciones instaladas. En ese punto, el doble factor de autenticación pasa a
ser una barrera adicional frente al robo de una contraseña. “Hoy es fundamental que en todas las
aplicaciones que instalemos tengan encendida esa medida de seguridad,
principalmente en WhatsApp”,
afirmó.
La
recomendación se extiende al correo electrónico, Instagram y otros servicios
que permitan añadir una segunda comprobación de identidad. “A nivel de seguridad, si podemos elegir, siempre es mejor utilizar
herramientas como Google Authenticator como doble factor de autenticación, más
que el SMS”, explicó. El motivo se conecta con la protección de la SIM: si otra persona consigue utilizar la línea,
también podría acceder a los mensajes que llegan a ese número.
En WhatsApp,
el especialista suma otra medida de privacidad: utilizar el alias cuando la
función esté habilitada. Así, es posible compartir un identificador con
personas que no forman parte del círculo cercano sin entregar directamente el
número telefónico.
La
misma lógica de reducir puntos débiles se aplica a las contraseñas. Lubeck recomienda no repetirlas entre servicios y
utilizar un administrador para guardar claves distintas. “Es difícil
acordarnos de 50 contraseñas. Entonces,
utilicemos un administrador de contraseñas, en el cual nos tenemos que acordar
de una sola clave y dentro guardamos todo el resto”, sostuvo.
Martina
López, especialista en seguridad informática de Group-IB, puso el foco además
en otra situación: qué ocurre si el
teléfono es robado mientras está desbloqueado. En ese escenario, el tiempo que tarda la pantalla en
bloquearse puede definir cuánto margen tiene otra persona para recorrer el
dispositivo antes de que vuelva a pedir una autenticación.
Por
eso recomienda establecer un período corto de bloqueo automático. “Si bien a veces puede ser una incomodidad,
esto permite que, en el caso de que haya inactividad o que nos saquen el
teléfono de las manos, se bloquee”, explicó.
La
especialista plantea que esa protección no debería quedar limitada al celular. Las aplicaciones bancarias y las billeteras
virtuales también deberían bloquearse después de un período sin uso y volver a
exigir una huella o una contraseña para ingresar. De esa manera, que
alguien consiga un teléfono abierto no significa necesariamente que también
pueda entrar de inmediato a una cuenta financiera.
Por otra parte, López remarcó que las contraseñas que usamos deben ser fuertes y las aplicaciones sensibles necesitan una protección propia, independiente del bloqueo general del dispositivo.